A. CDNs和网络干扰的联合分析
- Title:Satellite: Joint Analysis of CDNs and Network-Level Interference
- CoJ:USENIX ATC 16【25年已取消】
- Link: https://www.usenix.org/conference/atc16/technical-sessions/presentation/scott
- note:时间稍微久远,但这篇工作比较经典,从问题切入到实验设计再到结果呈现,不少地方可供参考、借鉴
背景意义
互联网在地理、技术、政治、伦理四个维度上都呈现“碎片化+黑箱化”,而 CDN 与干扰行为又故意隐藏在正常流量背后,所以任何单一视角、单一工具、单一时刻的测量都类似“盲人摸象”。这导致各方角色难以全面了解全球网站部署方式及其可达性,尤其是CDN分布和网络干扰(如DNS劫持、封锁)情况。
关键词:网站分布情况、可达性【网站放在哪?谁能打开谁打不开?】
主要挑战
- 缺乏全球分布式、可持续、可复现的测量平台
- CDN于网络干扰行为容易混淆,缺乏适当方法加以区分
- 传统测量依赖分布式节点,成本高、风险大
如何设计单节点测量系统,可持续、低成本地监测全球CDN部署和网络干扰?
方法设计
-
核心思想:利用DNS解析网络,通过探测全球开放DNS解析器,收集网站域名的解析数据,分析CDN部署与网络干扰
-
测量方式:
- 开发解析器扫描:使用 zmap 扫描 IPv4 地址空间,发现约 700 万个开放递归DNS服务器(1200万中700万个对测量服务器解析正常)
- 每周拨测,目标为Alexa Top 10000域名
- 收集信息:完整DNS响应、IP元数据(PTR、WHOIS)、地理位置信息
-
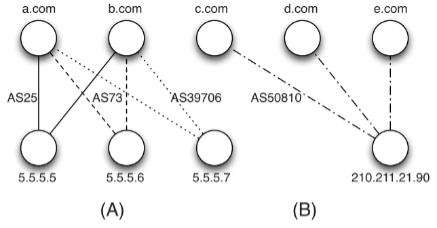
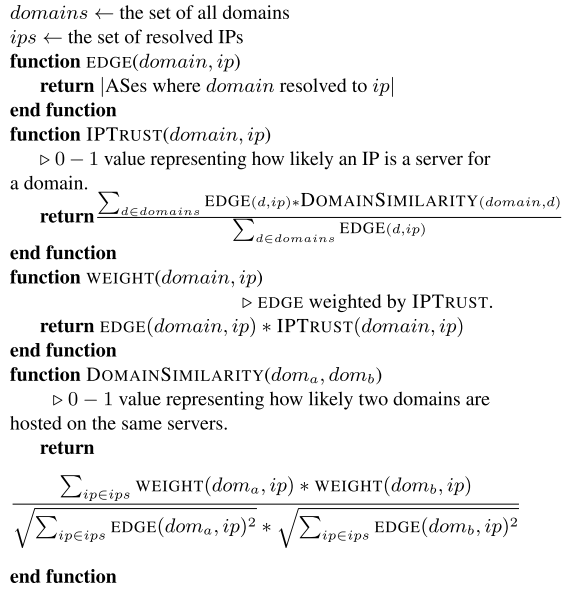
CDN集群与网络干扰行为区分方法:基于“域名—AS—>IP”三元关系,构建二部图,基于二部图计算DomainSimilarity和IPTrust两个指标,度量域名相似程度和解析信度,定点迭代直到结果稳定支持划分。二部图示意和迭代算法如下图所示:
-
四个粗度干扰型:Focus on DNS
- 解析太少/畸形 → 像“答案被吃掉”:突发解析失败或格式异常
- 单点突变 → 像“特定地区被调包”:原本全球都解析到同一 IP,却突然出现不同 IP
- 分散爆炸 → 像“被拉进黑洞群”:域名本来集中在一个 AS,却突然出现在多个 AS
- 偏离 CDN → 像“官方 CDN 被旁路”:域名本属于某 CDN 集群,却解析到集群外 IP
拓扑结构
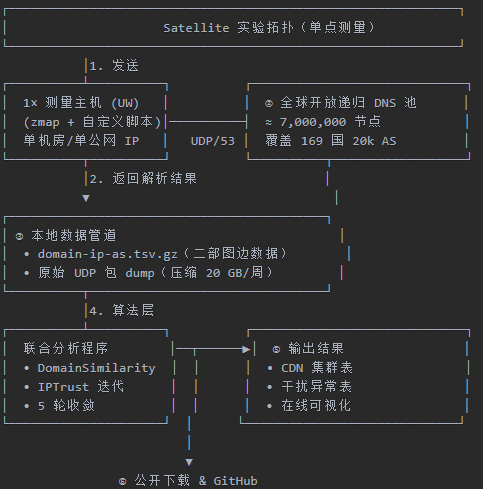
下列为研究实验结构拓扑和工作流草图
实际效果
论文用可复现的“撞库+内容验证+事件对标”三重验证检验实际效果,与官方 CDN 段撞库 100% 命中、favicon 内容指纹 82% 真服务器可达、政策窗口 1 周内实时捕捉数据与事件对应
- CDN 识别:与官方 IP 列表“撞库”(Fastly:https://api.fastly.com/public-ip-list(12 段);Cloudflare:公开 anycast 列表)
- 干扰检测:用 favicon 内容指纹做“真·可达”验证(拉取favicon对比哈希计算准确率)
- 时效性:对照伊朗、土耳其真实政策事件
主要发现
CDN 渗透率+DNS 干扰面+本地解析率
- 全球主流网站已高度 CDN 化:Alexa Top 10 k 里 20 % 域名落在 10 大共享平台
- 审查/封锁已成普遍现象:117 国 出现 4,819 起 ISP 级 DNS 劫持
- 干扰手法地域化:①中国 → 多样化假 IP(随机污染)②伊朗/利比亚 → 单一封锁页面(集中重定向)③土耳其 → 多 AS 扩散(黑洞化)
- 数据本地化策略差异巨大:中国 18 % 域名解析到境内 IP,墨西哥仅 5 %
相关工具
|
|
启发项
- 关于网络干扰与审查:
本文中用了网络干扰“network interference”来描述操纵和审查(我发现不少文章都是类似用法),诚然,在学术语境中,Interference更加中性、学术化,立场站位也相对合适,但理解起来通常认为就是censorship+traffic manipulation的统称。
研究的核心动机之一是发现并量化DNS层面的封锁、劫持与重定向等“干扰”行为,这实际就是网络层面的审查行为。不论有意与否,从其动机描述和实证引例来看,DNS劫持、DNS污染、封锁页、透明度等等阐述都言及实际的审查,如何发现和量化DNS层面的网络审查可以算作研究的核心目标之一。
- 关于审查界定:解析解显著偏离全球基准&无法用CDN解释<==>审查
本研究没有提供“审查”的定义描述,但用技术性、可验证的操作进行了界定:凡是DNS解析结果显著偏离该域名在全球绝大多数网络中的“正常“分布,并且无法用CDN负载均衡或网络故障来解释,即可视为”网络干扰(network-level interference)“,在上下文中等同于”审查“行为。
- 关于实验设计:
研究的第2章描述中先整体介绍设计目标阐述需求,然后2.1介绍对应每一步需求的具体做法,后面在分节详述,实验设计十分顺畅和清晰,值得学习。对应具体的场景,预期难点主要落在需求分析(明确要什么)和确定可行的具体做法上(怎么要)
B. 关于GFW基于SNI的QUIC审查的披露与规避
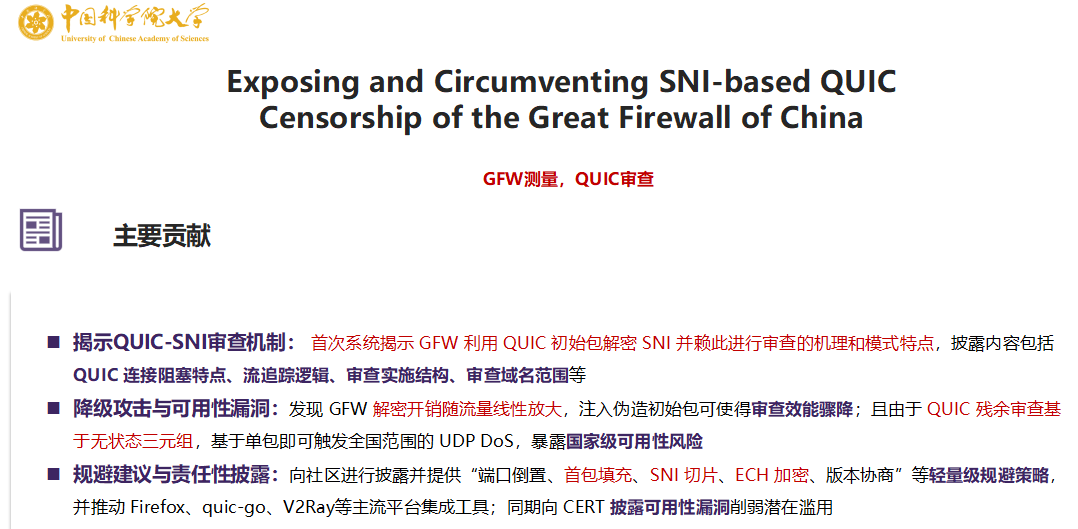
- title:Exposing and Circumventing SNI-based QUIC Censorship of the Great Firewall of China
- coj:USENIX Securitry 25
- Link:https://www.usenix.org/conference/usenixsecurity25/presentation/zohaib
- note:USenix-25 的 BP,文章质量很不错,建议读读原文,这篇线下讲过,这里简单强调下背景核心,后面直接搬运部分PPT了
背景意义
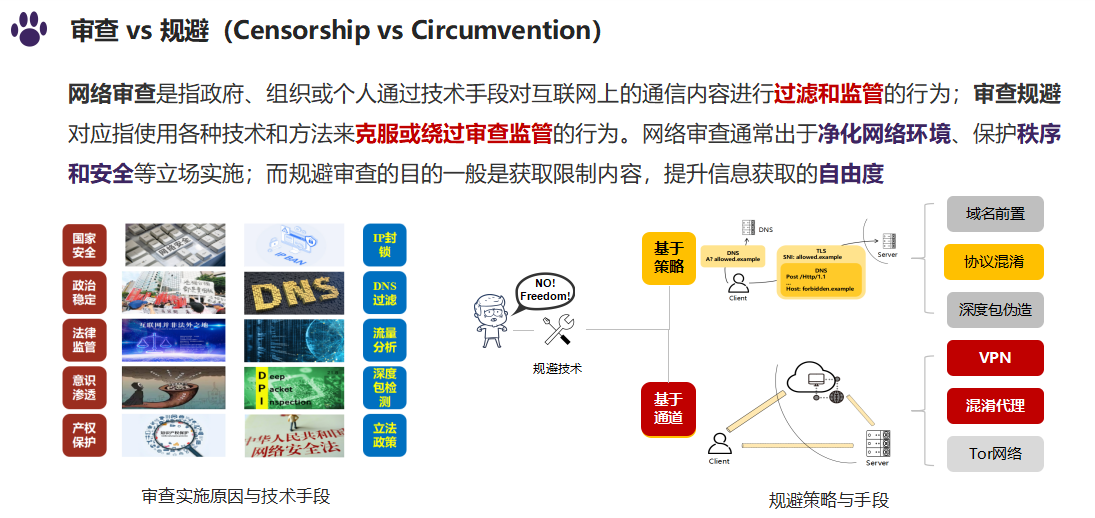
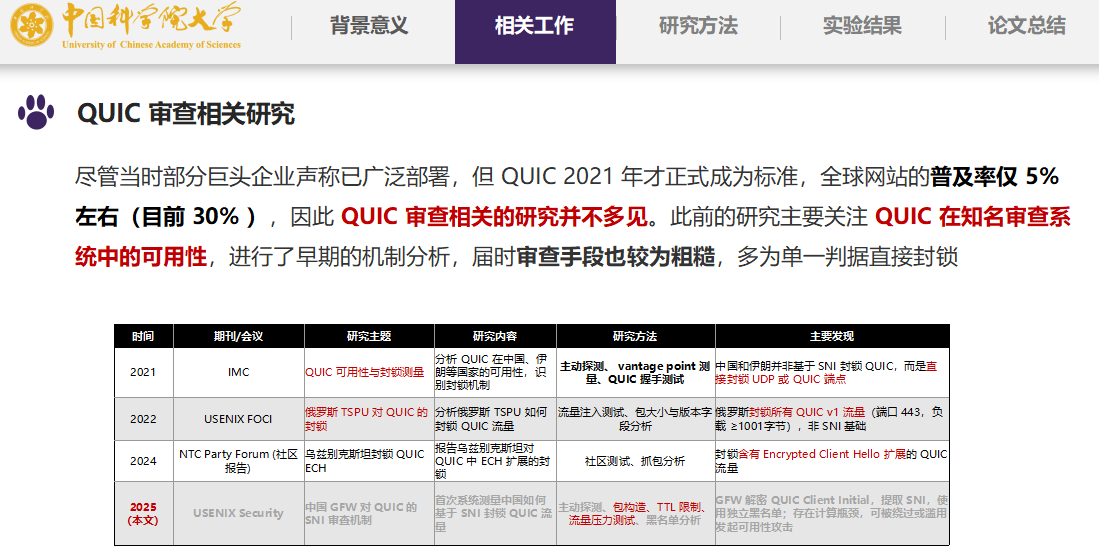
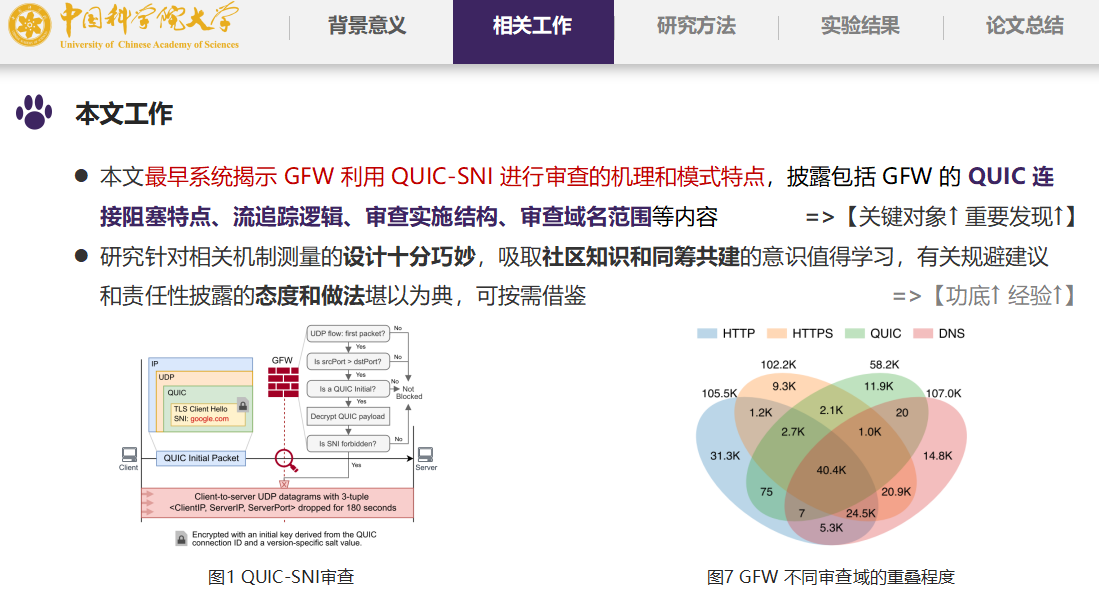
由于立场的不可解矛盾,网络审查和审查规避之间的对抗演进交织进行。知名的审查系统或者封闭网络成为许多反审查研究的首选对象(似乎已经成为不成文的共识一般),本文的对象即中国的GFW——长城防火墙。随着加密防护的意识普及和部署访问的技术迭代更新,加密流量逐渐成为网络主流,审查的有效作用域和效果均被极大限制,诸如DOE、QUIC等协议的出现都提高了审查的难度,本文研究便是探讨在 QUIC 传输场景下,GFW 如何基于 QUIC-SNI 进行审查和审查时存在的可分特征。
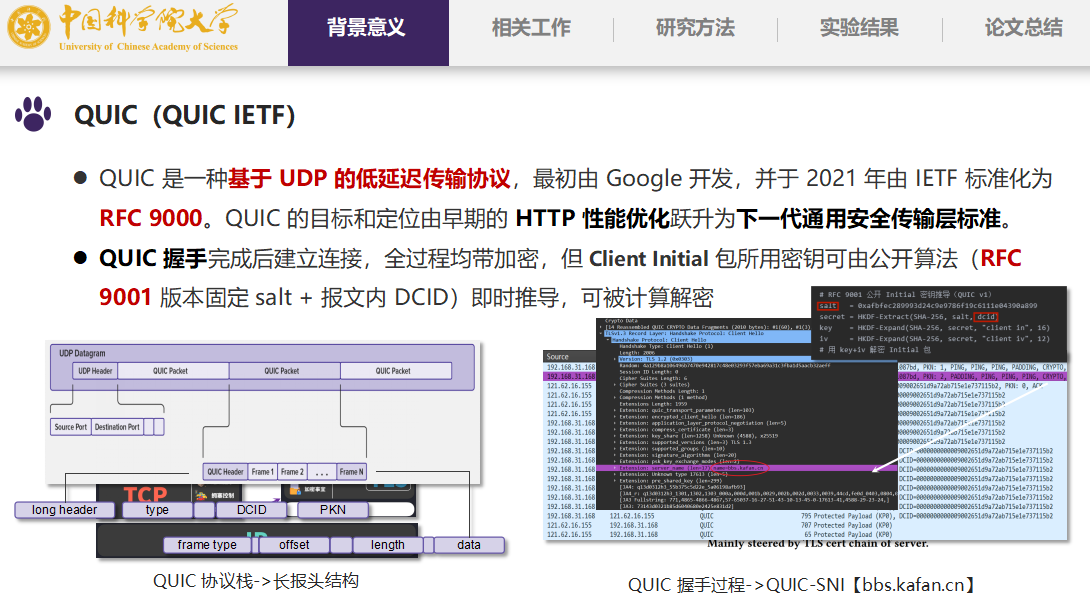
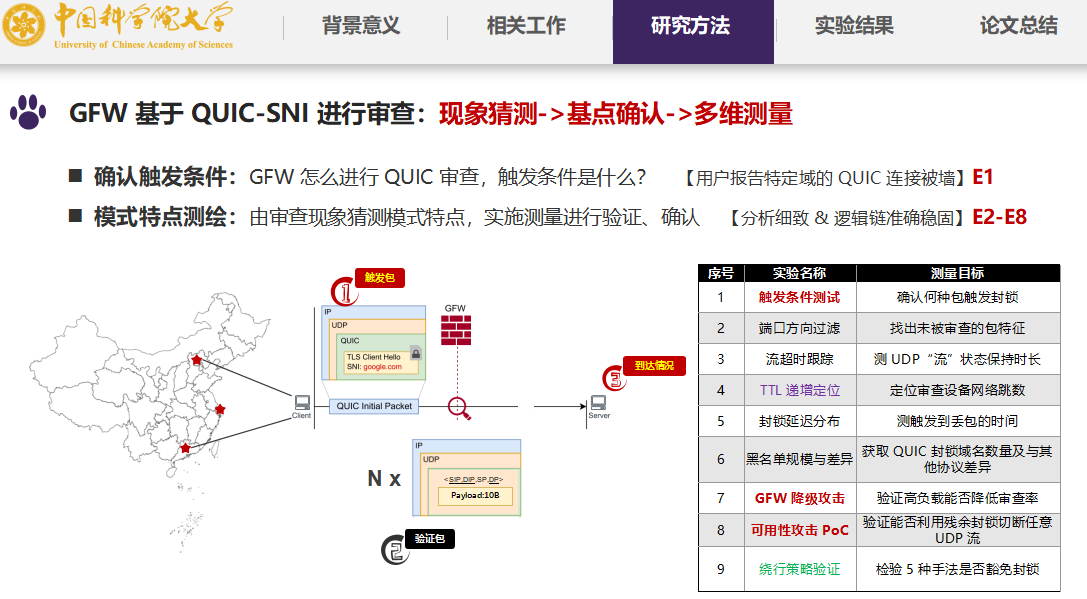
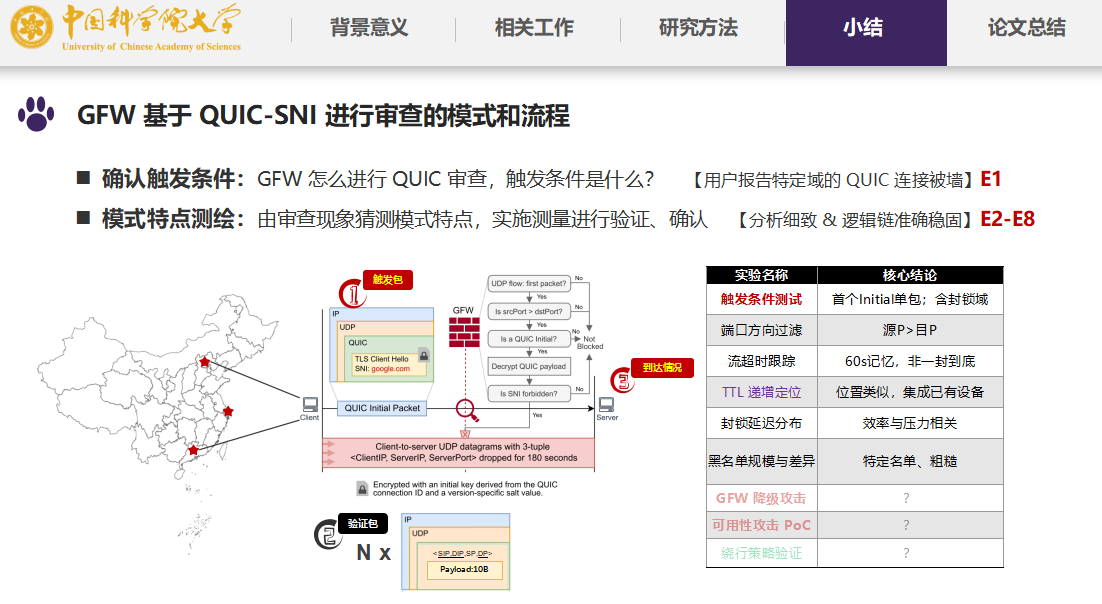
尽管QUIC宣称全过程加密,但在QUIC连接建立的早期【QUIC 握手】却并不安全,这一阶段客户端和服务还未进行交互得到仅双方可知的密钥生成材料,初始加密的密钥由公开算法(RFC 9001版本固定salt+报文DCID)即时推导,这些关键信息是公开or可获取的,因而这个过程的密钥和字段内容能够被计算解密,解包后包含的QUIC-SNI即可进一步用于指导审查。GFW 针对QUIC-SNI的审查基于此展开,而对应本文的反向测绘同样基于该逻辑进行反推,网络中的攻防博弈就是这样有趣,尽管双方看似背道而驰,但根本的理论基点大都一致。
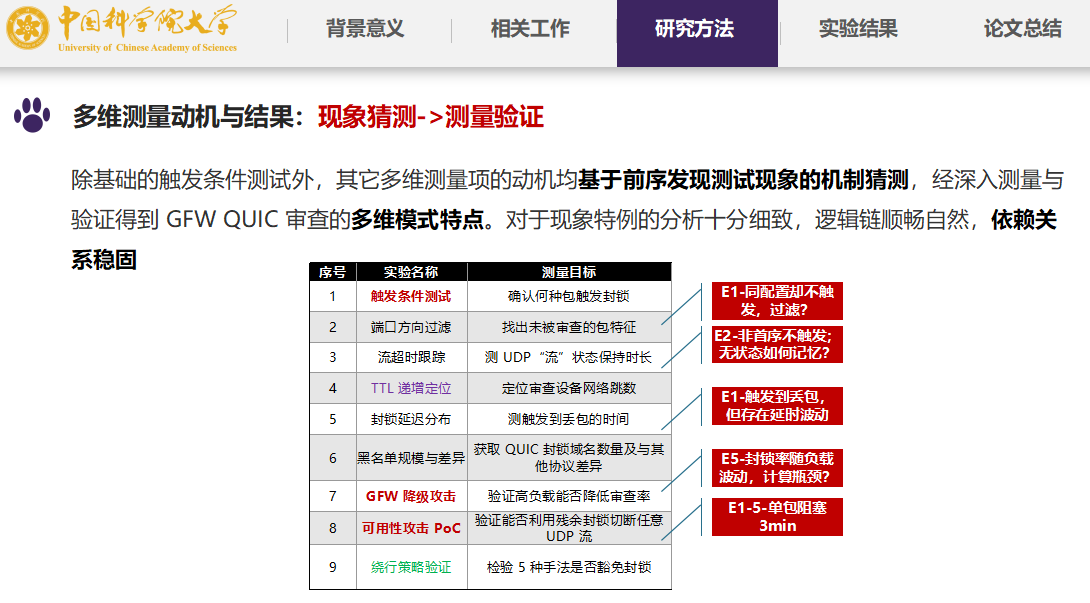
简言之,本研究关注和解决两个问题:GFW的QUIC-SNI如何实行?QUIC-SNI 有怎样的封锁特点?
关键词:审查实施机制、审查机制特点【如何封锁、封锁什么、封锁的可观特征】
PPT:开始无脑贴图…